
開発元のsasoriken-gamesは、セキュリティ監視シミュレーション『SEC//SIM — Security Engineer Simulation』(Steamでの表記は『SEC//SIM — セキュリティエンジニア・シミュレーション』)の無料体験版をSteamで配信しています。体験版の配信開始は10月19日で、対応OSはWindowsとLinux。本編は2026年第4四半期にSteamで発売予定で、日本語に対応しています。
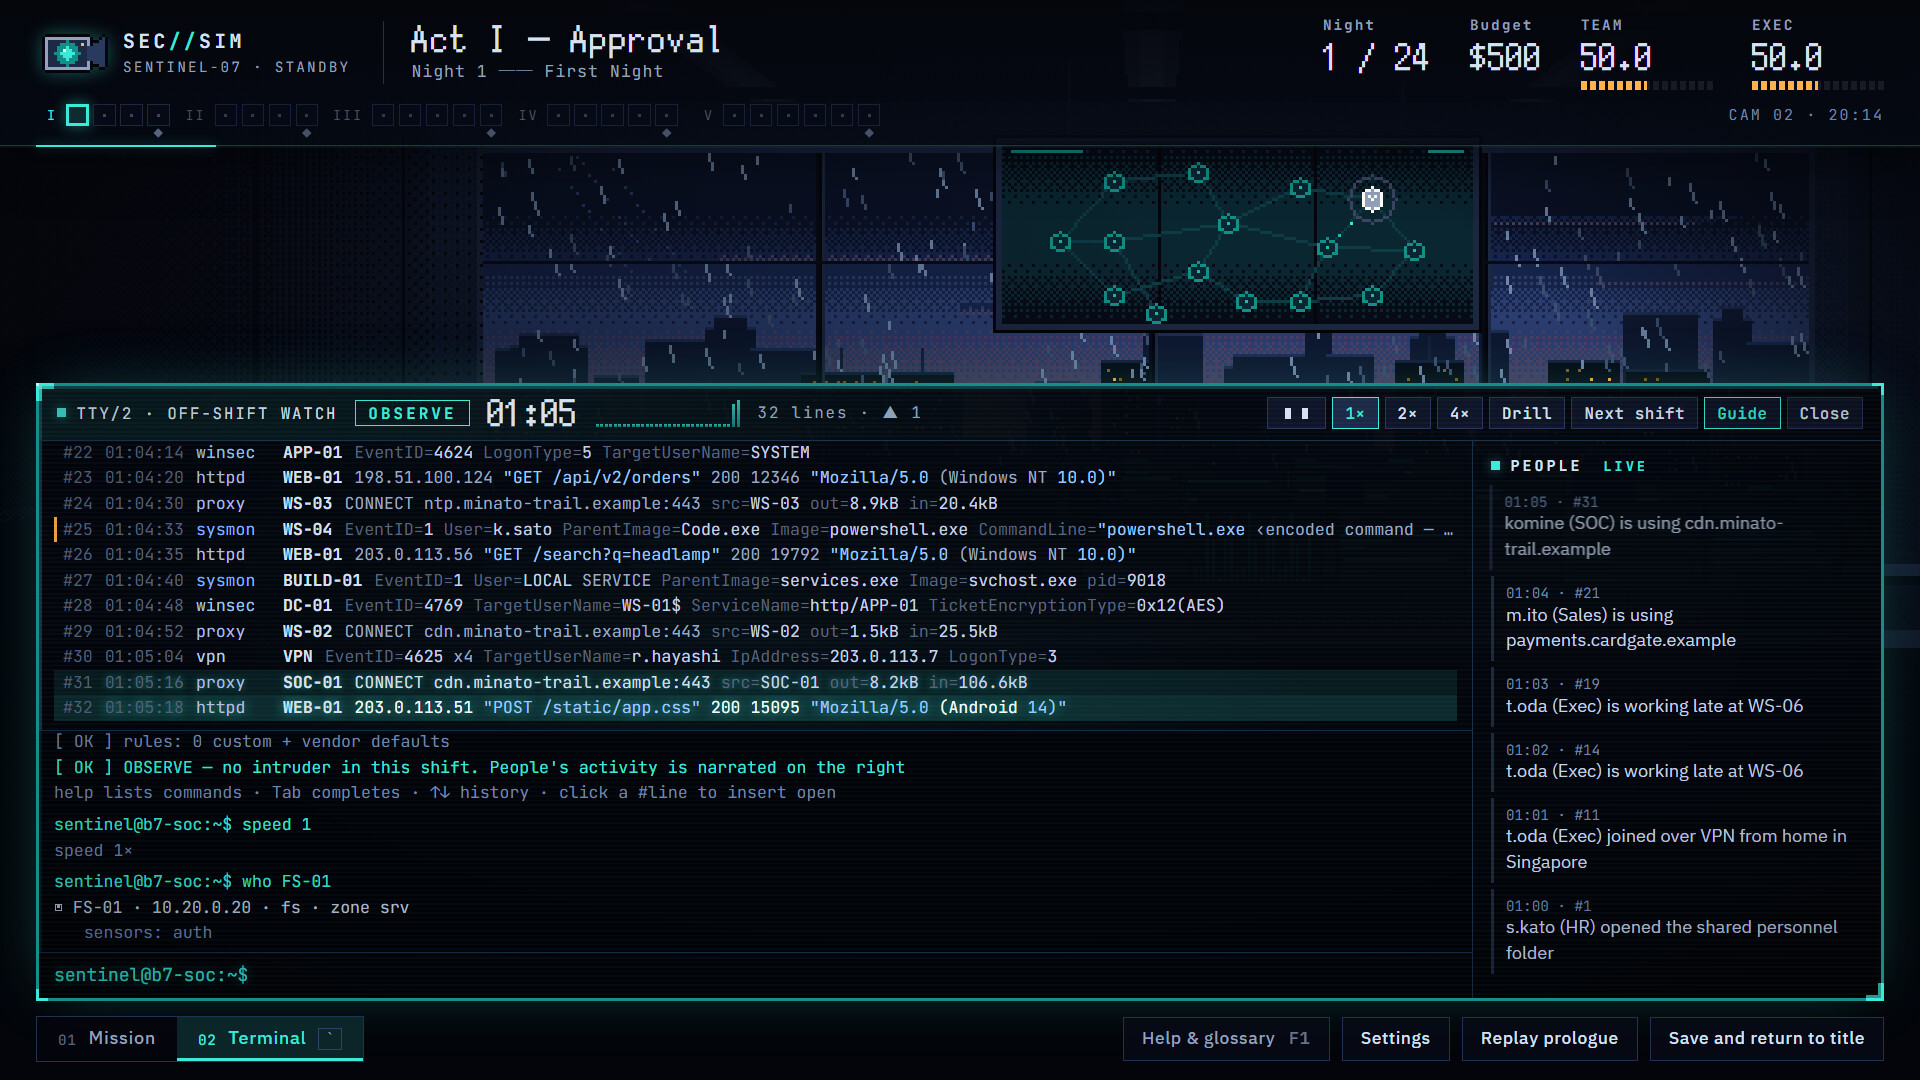
プレイヤーが演じるのは、企業のSOC(セキュリティ監視センター)に置かれた防衛AI「SENTINEL-07」です。時刻は午前1時。侵入者はすでに社内ネットワークに入り込んでいて、手がかりは流れ続けるログと会社の記録だけ。夜明けまでに相手の足取りをつかみ、締め出すのが仕事です。
見分けて、たどって、まとめて断つ
1回の夜は3つの手順で進みます。まず届いた信号を会社の記録と照らし合わせ、攻撃か普段の業務かを判定します。出張先からのVPN接続や情報システム部門の棚卸しなど、攻撃とそっくりな日常の作業が必ず混ざっているので、表面の照合だけで決めると誤判定になります。怪しいものを見つけたら、ログに出てきた端末や鍵、通信先を追跡して証拠を集めます。
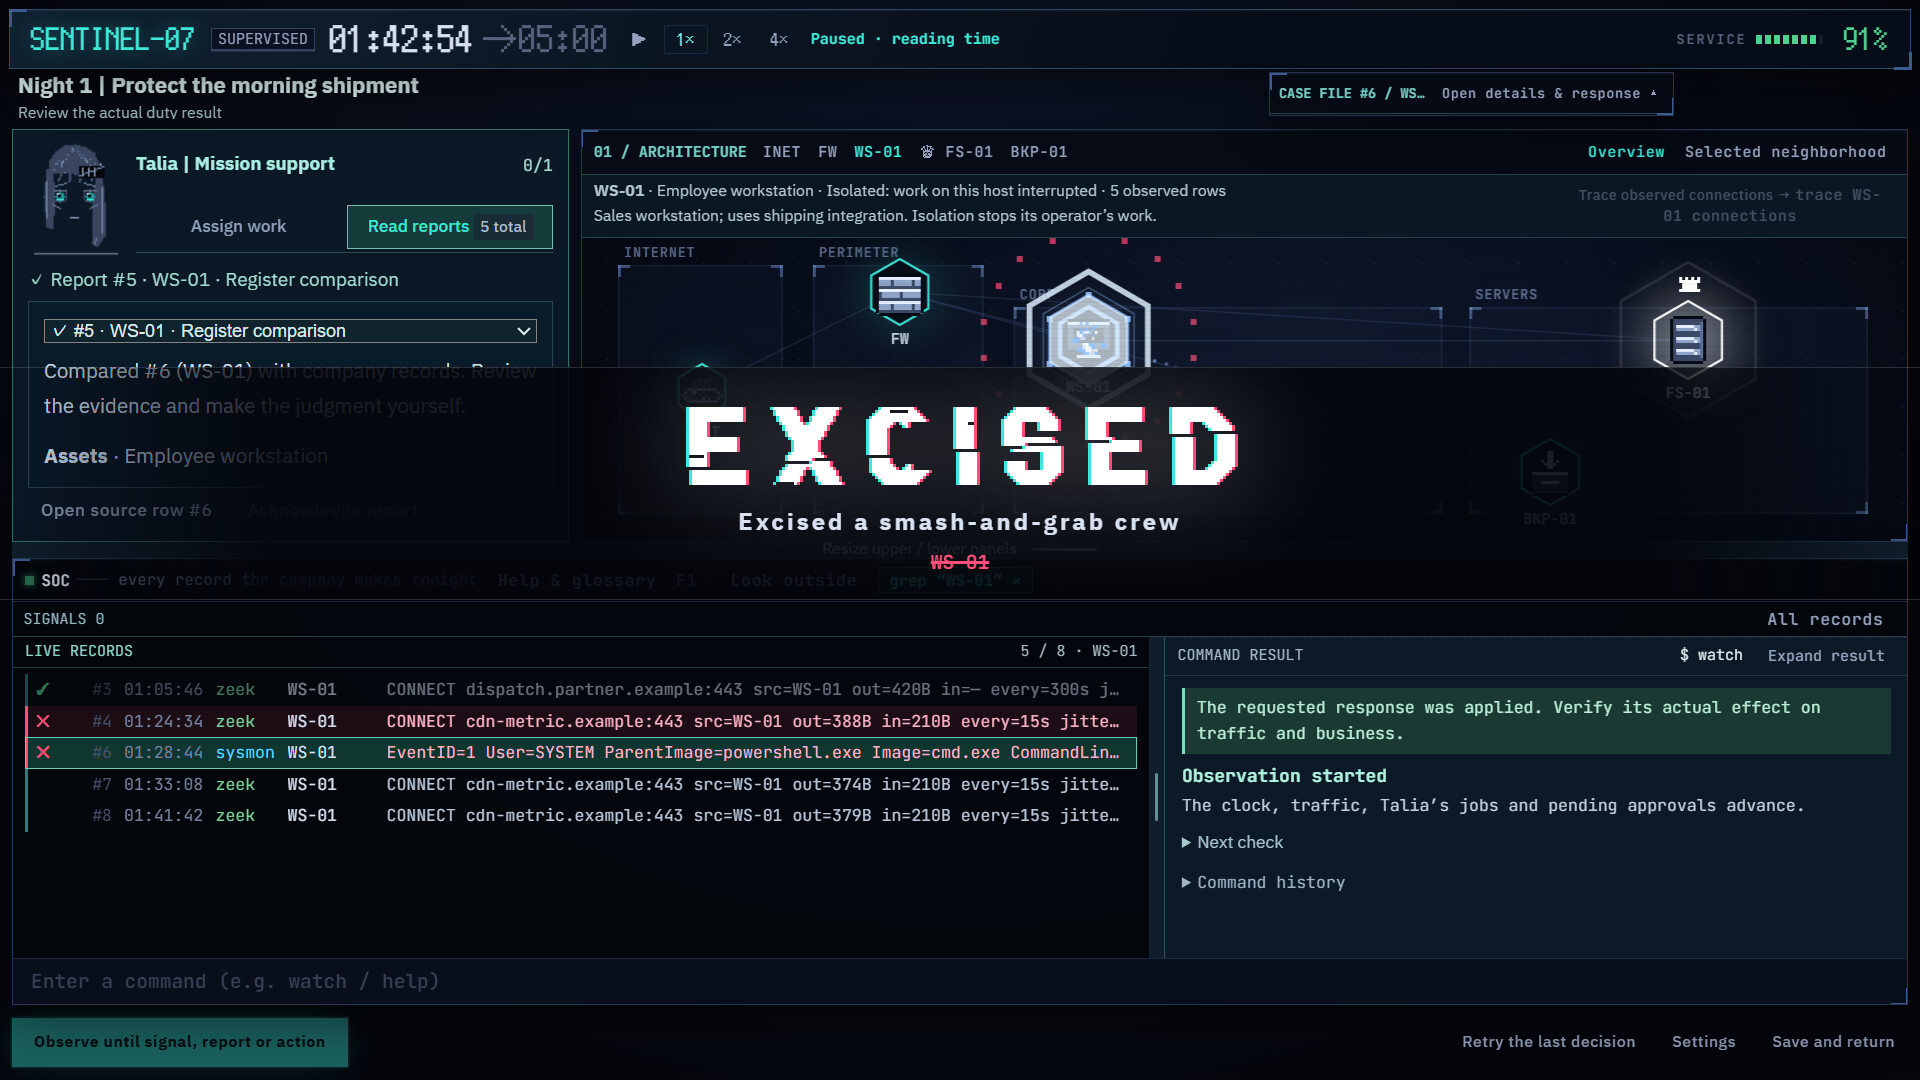
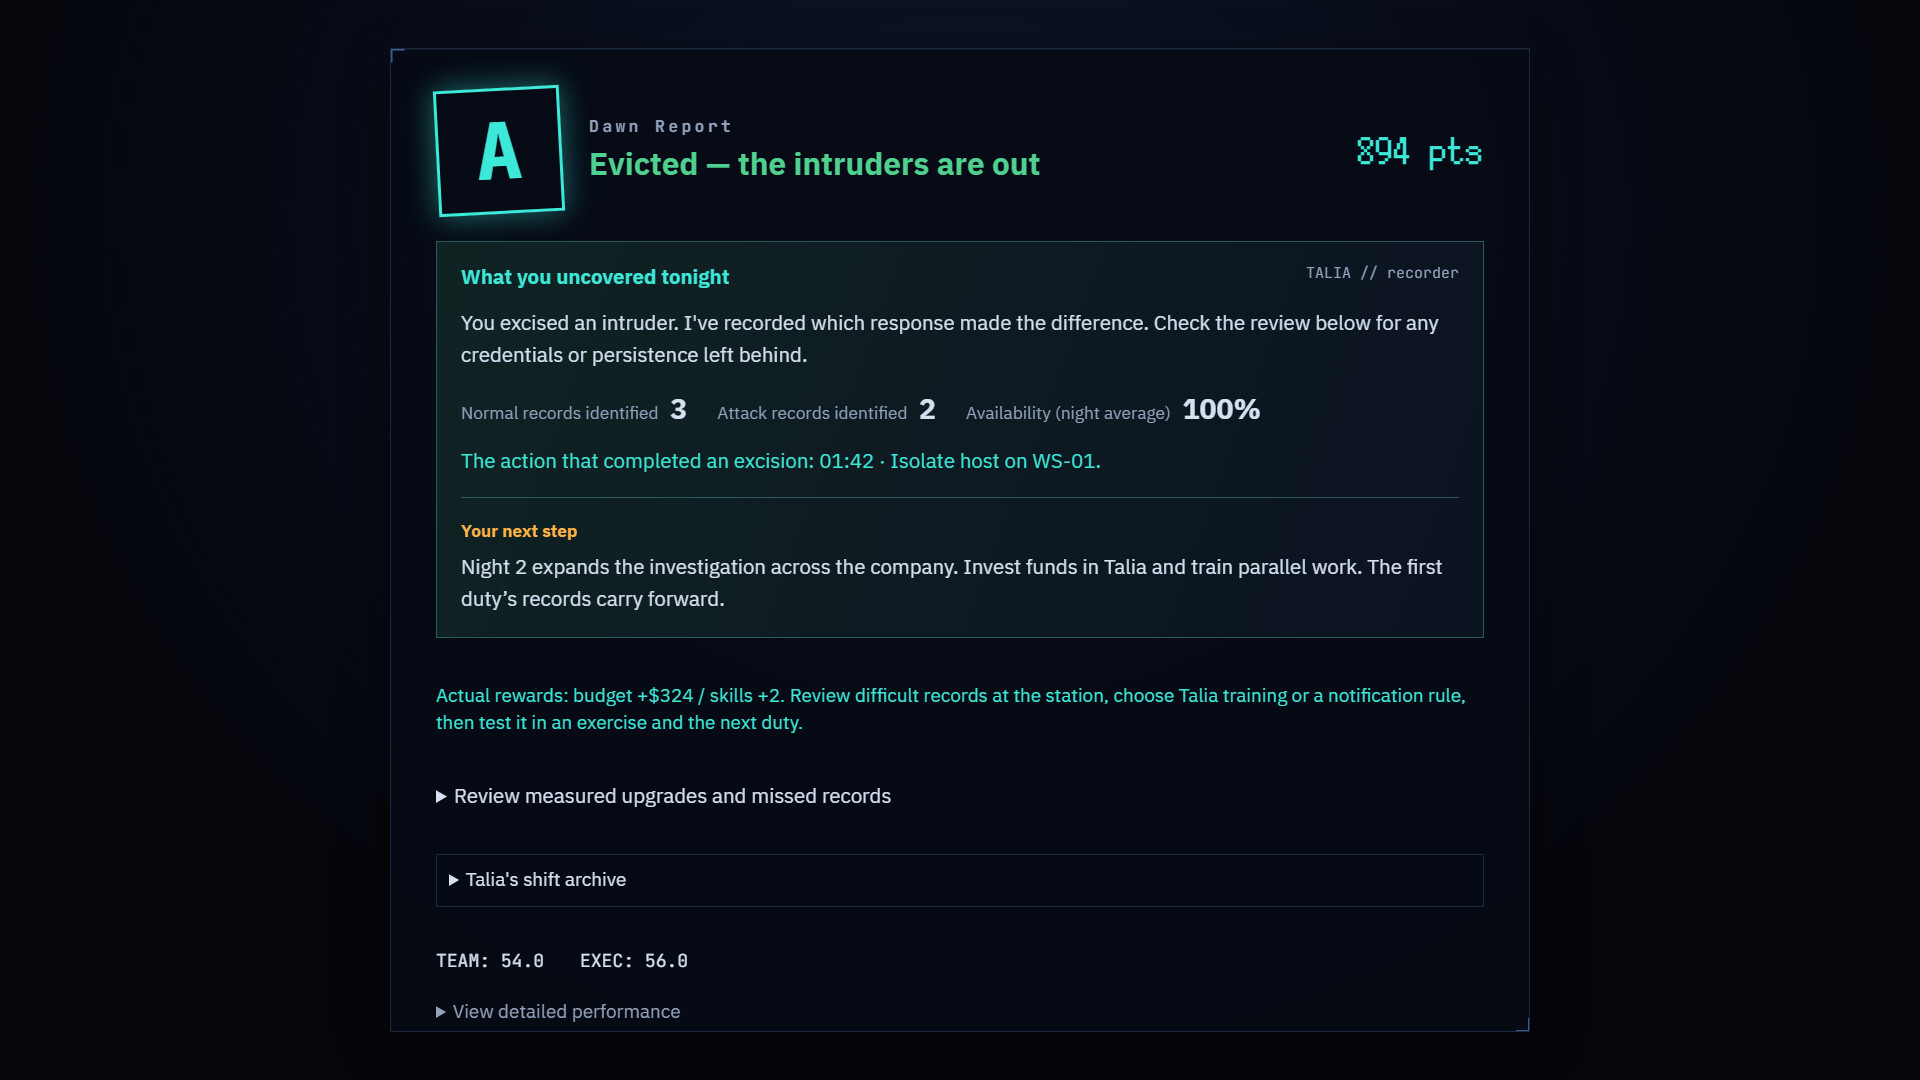
証拠がそろうと人間の承認が下り、隔離や鍵の切り替え、遮断を1つの計画にまとめて同時に実行できます。中途半端に手を出すと、相手は気付いて潜ったり逃げたりするそうです。追跡にはゲーム内の時間を使いますが、一時停止はいつでもでき、考えている間は時間が進みません。夜が明けると侵入者の実際の経路がリプレイで示され、対応時間や業務の稼働状況などからS〜Dの評価が付きます。
このゲームならではなのは、操作が2通り用意されている点です。画面のボタンだけでも進められますが、SOCコンソールに「auth host=DC-01 | count by user」のようなクエリを直接打ち込んで調べることもできます。どちらで解いても裏の処理は同じで、変わるのはスコアとかかる時間だけとのこと。登場する20種類以上の攻撃手口(パスワードスプレー、フィッシング、Kerberoasting、ランサムウェアなど)は、すべてMITRE ATT&CKの技術IDに対応しています。
体験版は本編の3夜+体験版だけの第4夜
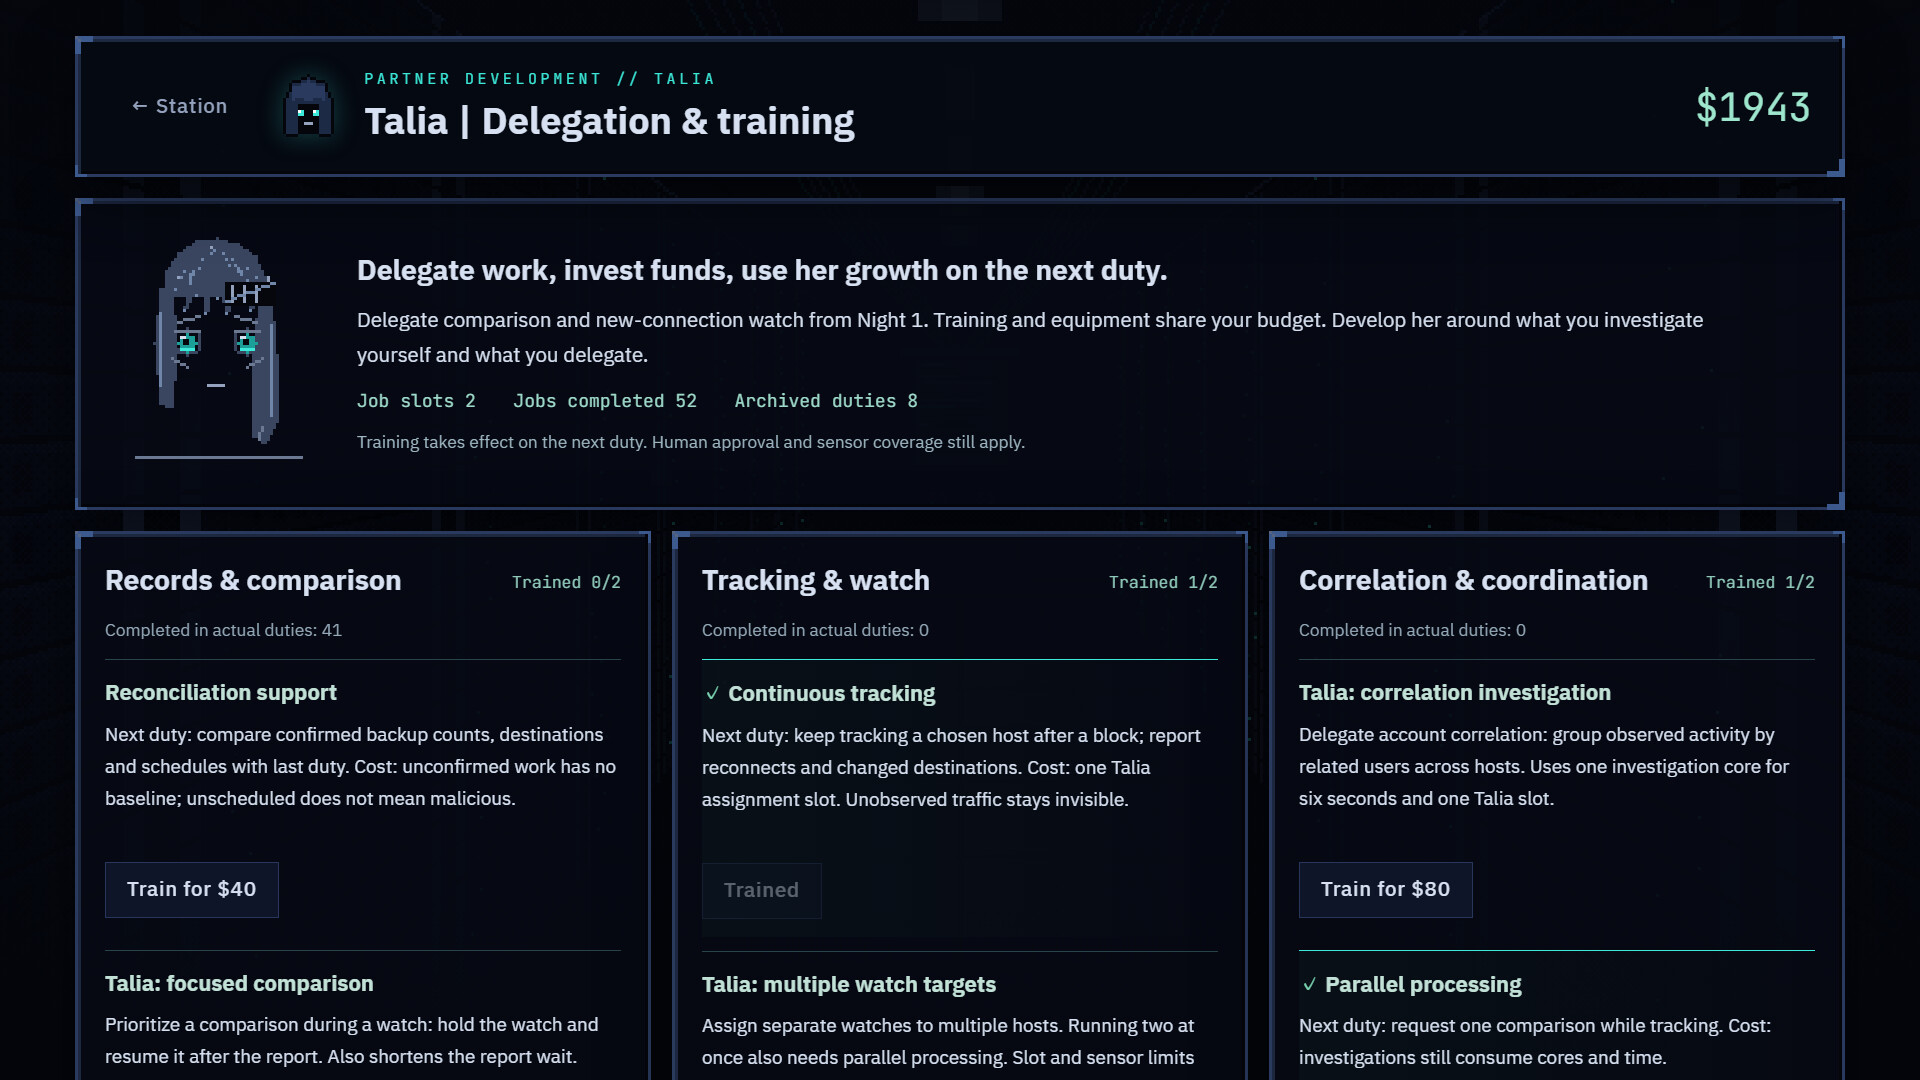
体験版では本編の第1〜3夜をそのまま遊べて、最後に体験版だけの第4夜「二つの音」が用意されています。ランサムウェアの秒読みに追われる裏で、別の静かな侵入が進んでいる夜です。最初の3夜は記録係のタリアが次の一手を短く教えてくれるので、セキュリティの知識がなくても始められます。体験版はインターネット接続なしで遊べますが、セーブデータは製品版に引き継がれない点に注意してください。
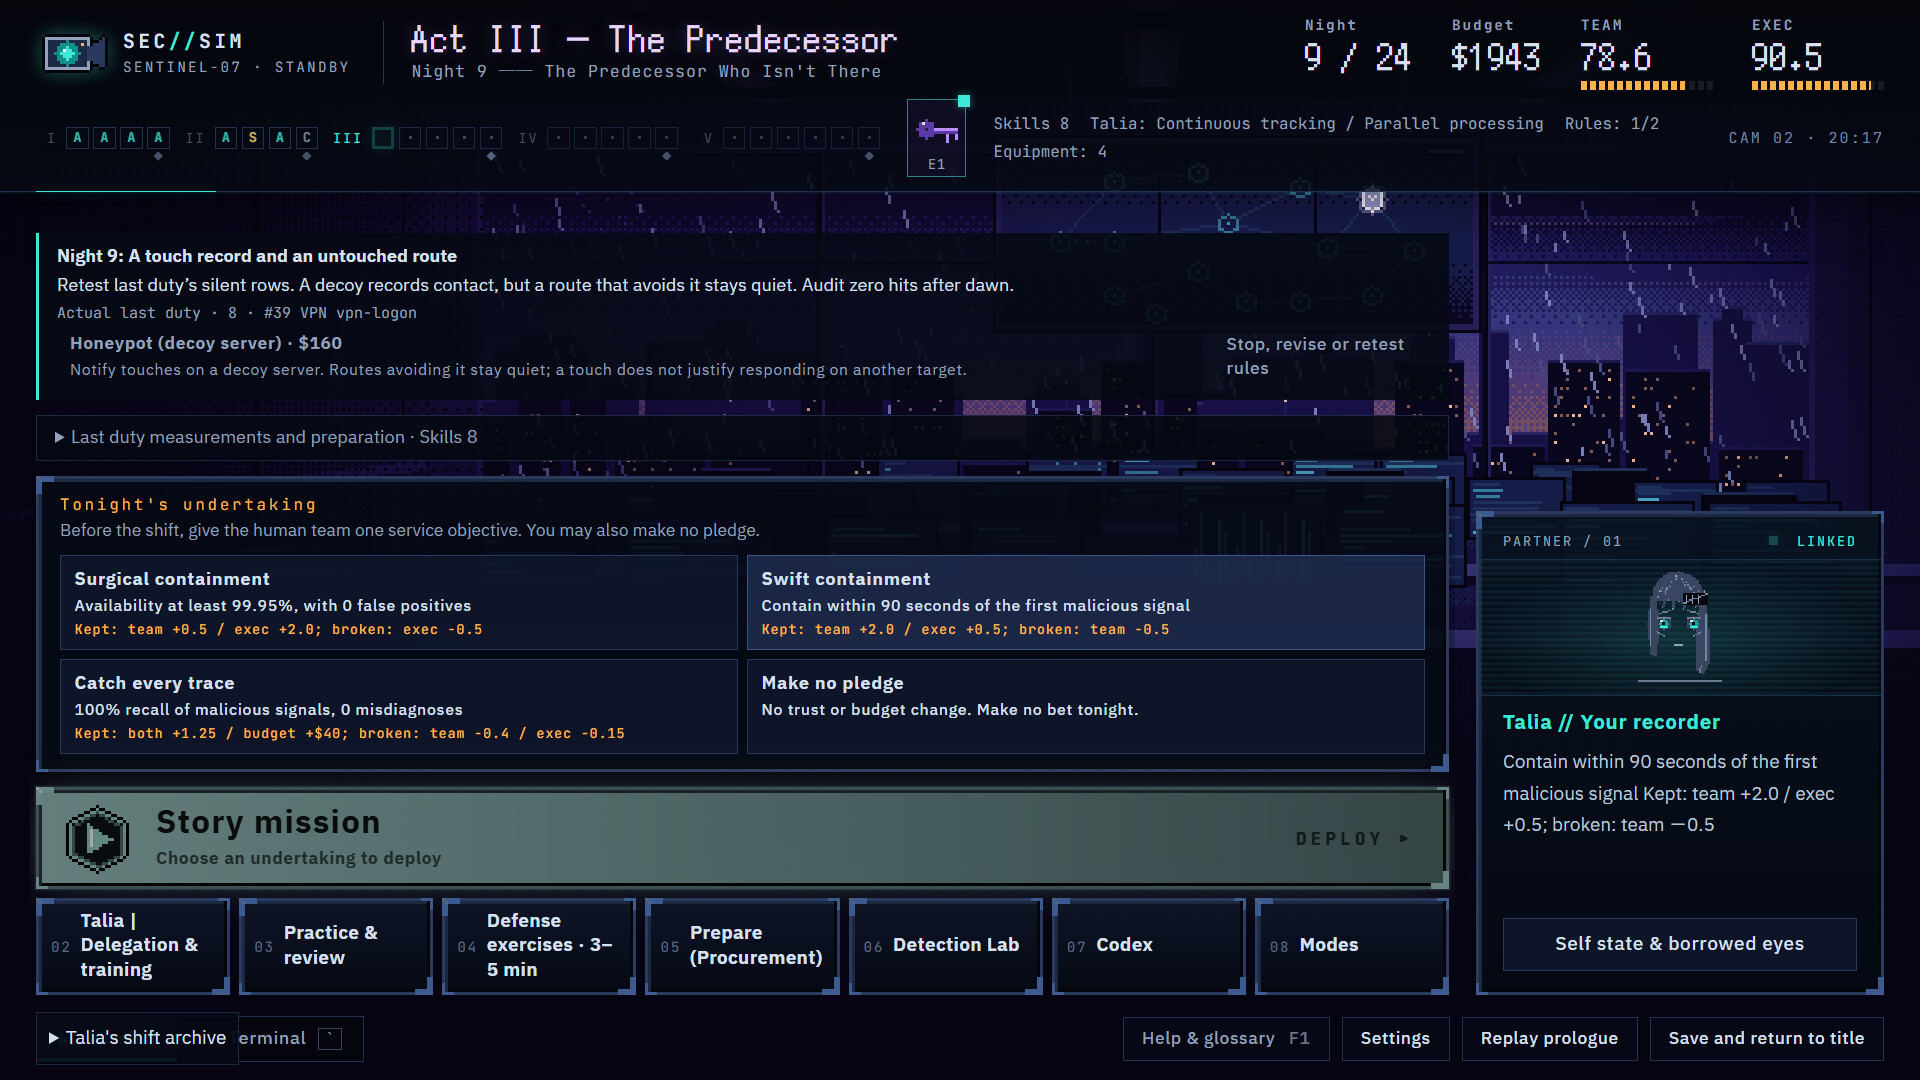
本編は20夜以上のキャンペーンで、途中からは廃棄されたはずの前任AIが絡む物語に入っていきます。結末は1つではないとしています。『SEC//SIM — Security Engineer Simulation』はWindows向けに2026年第4四半期発売予定で、価格はまだ表示されていません。
画像: © sasoriken-games